Key Takeaways
Elastyczne ramy: SDLC to wszechstronne ramy, które łączą różne metodyki, takie jak Agile, Scrum i DevOps, porządkując proces tworzenia oprogramowania od początku aż po uruchomienie.
Etapy SDLC: Zdefiniowane etapy SDLC, takie jak planowanie, tworzenie i testowanie, pomagają zespołom działać zgodnie, zarządzać złożonością i ograniczać ryzyko związane z dostarczeniem produktu, usprawniając współpracę między różnymi interesariuszami.
Standaryzacja i zabezpieczenia: Nawet w obliczu rosnącego znaczenia sztucznej inteligencji SDLC ma kluczowe znaczenie dla utrzymania uporządkowanych procesów. Pomaga sprawnie integrować narzędzia AI z przepływami pracy, unikając chaosu i zwiększając produktywność.
Kto za co odpowiada: SDLC wyjaśnia zakresy odpowiedzialności, ułatwia lepsze planowanie oraz wspiera testowanie i iterację. Dzięki temu zespoły produktowe mogą zachować koordynację, ograniczać marnotrawstwo i niezawodnie dostarczać rozwiązania.
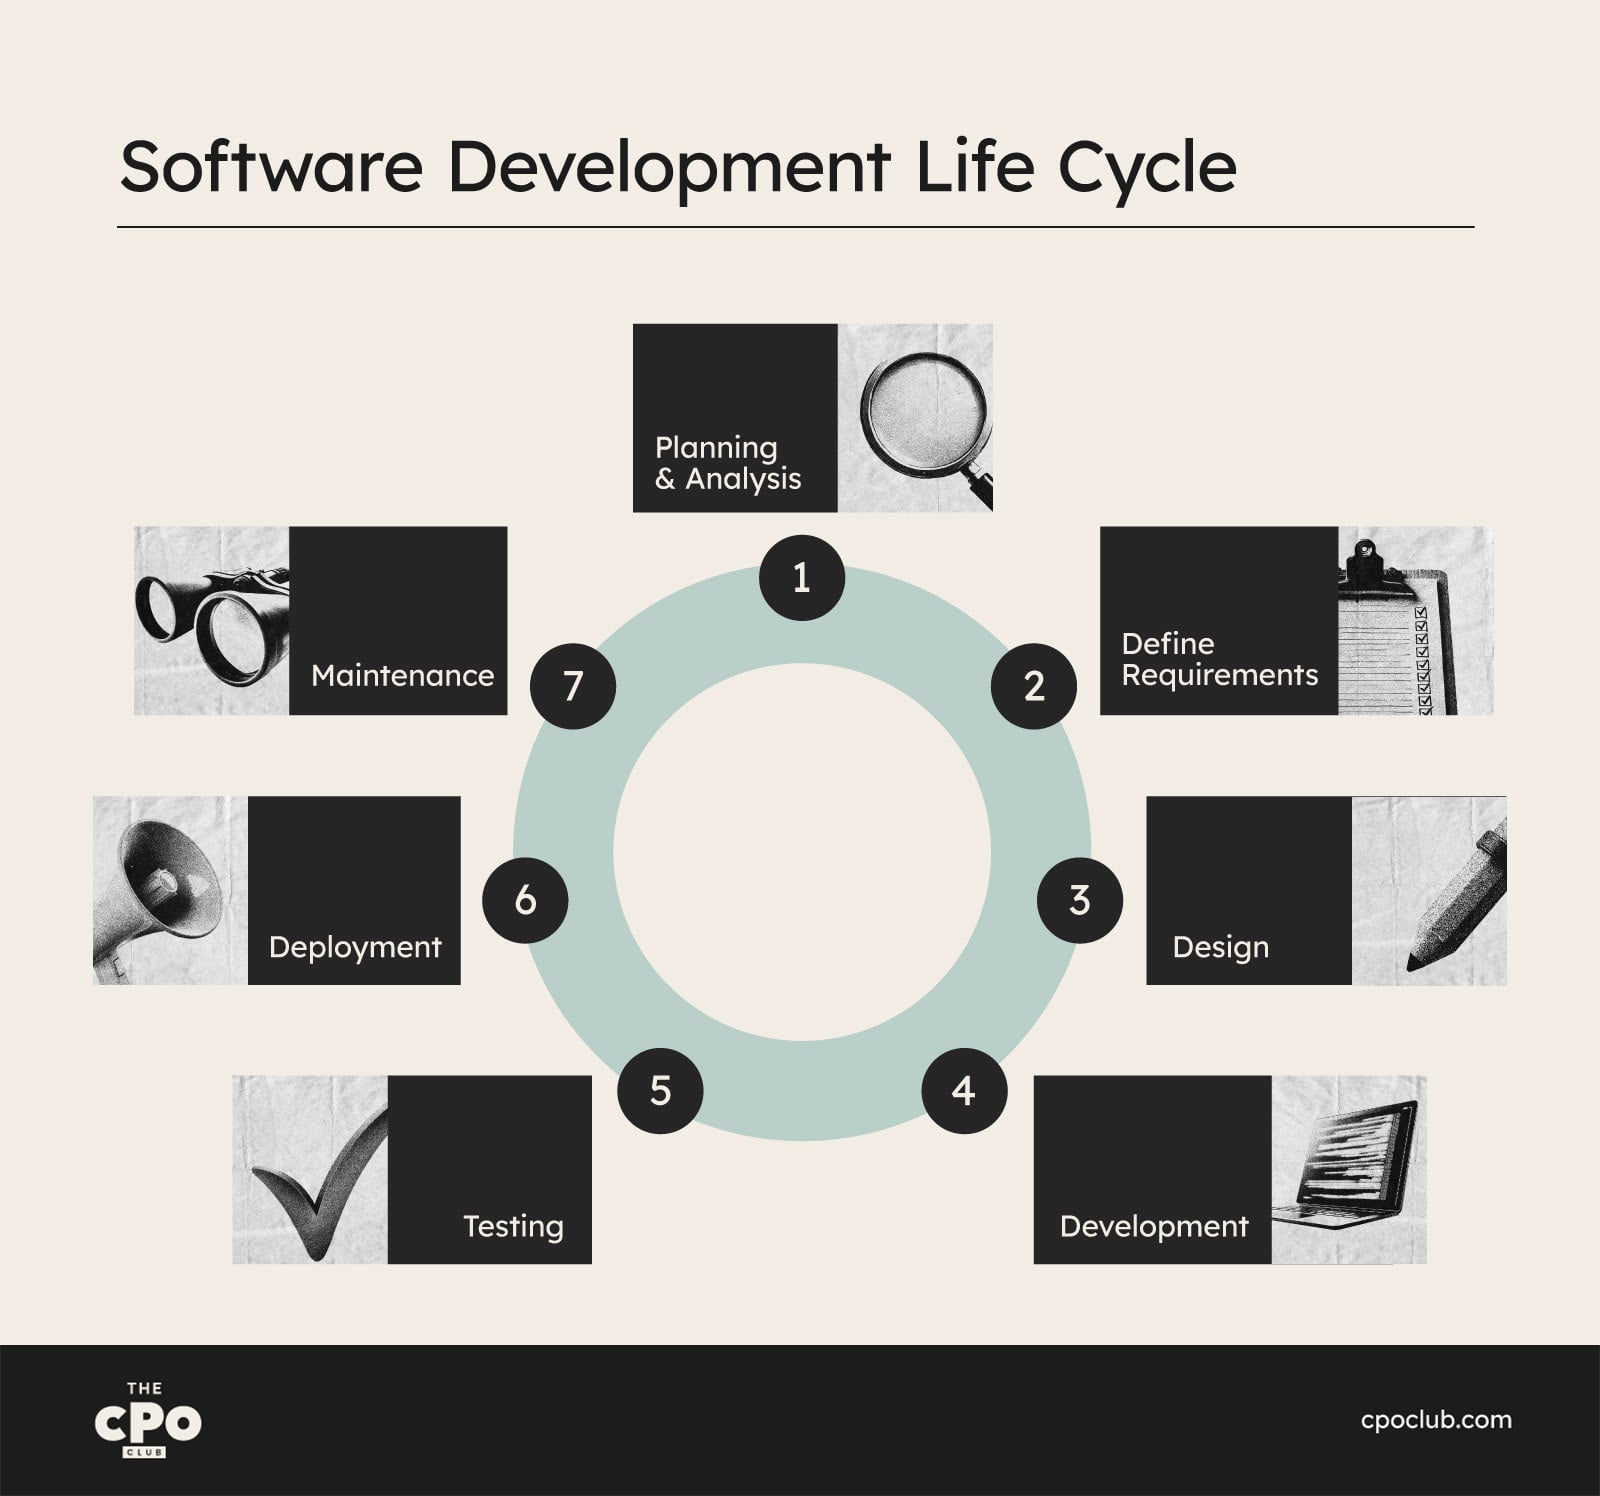
Siedmioetapowa symfonia: Choć każdy zespół może dostosować ten proces do własnych potrzeb, wszystkie ramy SDLC obejmują kluczowe etapy, które wyznaczają fazy tworzenia oprogramowania, zapewniając podejście dopasowane do potrzeb, a jednocześnie spójne.
Czym jest SDLC?
Cykl życia rozwoju oprogramowania (SDLC) to struktura, która pomaga zespołom organizować i zarządzać procesem tworzenia oprogramowania — od planowania po wdrożenie. Nie jest to pojedyncza metodyka, lecz zbiorcze określenie obejmujące szereg podejść, takich jak Agile, Scrum, Kanban, DevOps, Waterfall, Lean, a nawet nowsze modele wspomagane przez sztuczną inteligencję.
Wspólną cechą tych struktur jest wykorzystanie określonych etapów — takich jak planowanie, tworzenie, testowanie i wydanie — które pomagają zespołom zachować spójność, zarządzać złożonością i ograniczać ryzyko związane z dostarczaniem. Niezależnie od tego, czy pracujesz w dwutygodniowych sprintach, czy zarządzasz długoterminowym wdrożeniem korporacyjnym, SDLC zapewnia wspólną strukturę, która pomaga menedżerom produktu, inżynierom i interesariuszom posługiwać się tym samym językiem i koncentrować się na rezultatach.
Dlaczego SDLC wciąż ma znaczenie dla zespołów produktowych
Nawet gdy narzędzia AI automatyzują zadania takie jak testowanie, planowanie i generowanie kodu, podstawy się nie zmieniły — nadal potrzebujesz wspólnej struktury. SDLC działa jak system ograniczeń ochronnych, pomagając zespołowi integrować możliwości AI bez tworzenia chaosu.
Niezależnie od tego, czy wdrażasz kontrolę jakości opartą na AI, wykorzystujesz analitykę predykcyjną do ustalania priorytetów, czy automatycznie generujesz makiety na podstawie poleceń tekstowych, SDLC zapewnia punkty kontrolne i wspólny kontekst, dzięki którym możesz stosować te narzędzia strategicznie, a nie reaktywnie.
Oto dlaczego zespoły produktowe nadal czerpią korzyści ze stosowania zasad SDLC:
- Zapewnia jasność ról, priorytetów i oczekiwań
- Wspiera powtarzalne planowanie i szybsze szacowanie
- Uwzględnia przestrzeń na testowanie, badania i iteracje
Stosowany właściwie SDLC staje się żywym procesem, a nie sztywnym schematem blokowym. Pomaga zespołom produktowym zachować spójność, ograniczać marnotrawstwo i konsekwentnie dostarczać rezultaty — nawet w dynamicznym środowisku, w którym dominuje częsta informacja zwrotna.
7 etapów cyklu życia rozwoju oprogramowania
Proces SDLC będzie wyglądał nieco inaczej w przypadku każdego zespołu i produktu. Większość struktur SDLC obejmuje jednak następujące wspólne etapy:
1. Planowanie i analiza
Każdy cykl produktowy zaczyna się od kilku kluczowych pytań: Co tworzymy? Dlaczego teraz? Dla kogo jest to przeznaczone? Ten etap polega na sprawdzeniu, czy szansa jest rzeczywista, ujawnieniu kluczowych założeń i uzgodnieniu celów zespołu przed przejściem dalej.
Na tym etapie zazwyczaj:
- Zbierasz informacje od użytkowników i interesariuszy, korzystając z narzędzi do badań użytkowników oraz oprogramowania do zarządzania interesariuszami, aby gromadzić, porządkować i ustalać priorytety spostrzeżeń.
- Określasz cele biznesowe, ograniczenia techniczne i mierniki sukcesu, aby oprzeć działania na rzeczywistych rezultatach. W tym może pomóc AI w zarządzaniu cyklem życia produktu.
- Ustalasz priorytety w obszarze szans, korzystając ze struktur takich jak RICE lub MoSCoW, aby oceniać kompromisy i kierować wczesnymi decyzjami.
Wskazówka: Nawet jeśli pracujesz zgodnie z Agile, nie pomijaj tego kroku. Planowanie nie oznacza sztywnego ustalania zakresu — oznacza stworzenie wspólnej jasności, aby zespół mógł celowo reagować na zmiany.
2. Określanie wymagań
Ten etap przekształca spostrzeżenia z planowania w jasne wymagania, które można zrealizować. Niezależnie od tego, czy dokumentujesz historie użytkowników, przypadki brzegowe czy ograniczenia techniczne, celem jest uzgodnienie przez zespół, co jest tworzone — i dlaczego.
Niektóre zespoły nadal tworzą szczegółowe specyfikacje, takie jak Specyfikacja wymagań dotyczących oprogramowania (SRS), dokumenty przypadków użycia czy macierz śledzenia wymagań — szczególnie w środowiskach regulowanych lub korporacyjnych. Inne korzystają z prostszych alternatyw, takich jak wspólne dokumenty, mapy historii użytkowników i tworzenie scenorysów czy kryteria akceptacji w Jira lub Notion. Jeśli pracujesz nad formalną specyfikacją, ten przewodnik pomoże wyjaśnić, co należy uwzględnić.
Możesz również przyspieszyć ten etap, korzystając z narzędzi AI do podsumowywania wywiadów, generowania wersji roboczych wymagań, a nawet automatyzacji publikowania specyfikacji w Confluence. Niezależnie od przyjętej struktury rezultat powinien być spójny, dostępny i użyteczny dla zespołów projektowych oraz inżynieryjnych.
3. Projektowanie
Faza projektowania przekształca pomysły na produkt w rzeczywiste przepływy użytkownika, makiety i plany techniczne. PM-owie, projektanci i inżynierowie powinni współpracować, aby opracować kluczowe interakcje, przeanalizować przypadki brzegowe i uzgodnić, jak wygląda sukces. Narzędzia do tworzenia makiet, takie jak Figma i Balsamiq, pomagają wcześnie wizualizować pracę, dzięki czemu wszyscy mają wspólny obraz sytuacji.
„Celem badań nie jest tylko uzyskanie odpowiedzi — chodzi o to, aby wszyscy w zespole w ten sam sposób rozumieli problem.”
— Laura Klein, podcast The CPO Club
To również etap, na którym AI może przyspieszyć pracę — narzędzia do projektowania wykorzystujące AI mogą generować makiety na podstawie poleceń tekstowych lub wskazywać problemy z użytecznością. Jednak Twoim zadaniem jako PM-a jest dopilnowanie, aby te wyniki odzwierciedlały rzeczywiste potrzeby użytkowników, priorytety biznesowe i wykonalność techniczną.
Oto kilka narzędzi do tworzenia makiet, które warto rozważyć:
- Figma – najpopularniejsze narzędzie do projektowania międzyfunkcyjnego, szczególnie przy współpracy PM-ów, projektantów i deweloperów.
- Balsamiq – świetne rozwiązanie do szybkiego tworzenia makiet o niskiej szczegółowości i uzyskiwania poparcia interesariuszy.
- Uizard – makiety generowane przez AI na podstawie poleceń tekstowych; dobre narzędzie do wczesnej fazy ideacji.
- Galileo AI – generuje interfejs użytkownika na podstawie opisów produktu; doskonałe do prototypowania.
- Whimsical – lekkie narzędzie do tworzenia przepływów, diagramów i wczesnego myślenia projektowego.
Ten etap łączy planowanie z realizacją — to fundament, na którym zespół będzie opierać prace deweloperskie.
4. Tworzenie oprogramowania
Właściwy etap tworzenia oprogramowania to moment, w którym członkowie zespołu deweloperskiego dzielą projekt na moduły oprogramowania i przekształcają wymagania dotyczące oprogramowania w kod, który tworzy produkt. Etap tworzenia oprogramowania może znacznie się różnić w zależności od wybranej metodyki, z których każda oferuje odmienne podejście do integracji tworzenia oprogramowania i testowania (więcej informacji o różnych metodykach w dalszej części).
Ten etap SDLC może zająć sporo czasu i wymagać specjalistycznych narzędzi deweloperskich. Ważne jest ustalenie harmonogramu i kamieni milowych, aby deweloperzy oprogramowania rozumieli oczekiwania, a Ty mógł śledzić postępy na tym etapie.
Włączenie narzędzi wykorzystujących AI, takich jak GitHub Copilot, do etapu tworzenia oprogramowania może znacznie zwiększyć produktywność poprzez sugerowanie fragmentów kodu, wykrywanie błędów i automatyzację rutynowych zadań programistycznych.
W niektórych przypadkach etap tworzenia oprogramowania może również połączyć się z etapem testowania, podczas którego stosuje się praktyki ciągłej integracji, aby upewnić się, że nie występują krytyczne błędy.
Have an account? Log In
5. Testowanie
Zanim funkcja trafi do środowiska produkcyjnego, należy ją przetestować — nie tylko pod kątem błędów, lecz także wydajności, użyteczności i zgodności z oczekiwaniami użytkowników. Testy mogą odbywać się w środowiskach testowych, z udziałem zespołów wewnętrznych lub na produkcji za pośrednictwem przełączników funkcji. Niektóre testy są zautomatyzowane, podczas gdy inne wymagają bezpośredniej informacji zwrotnej.
Rodzaje testów, które większość zespołów przeprowadza na tym etapie, obejmują:
- Testy jednostkowe – sprawdzają, czy poszczególne komponenty działają zgodnie z oczekiwaniami
- Testy funkcjonalne – zapewniają, że oprogramowanie spełnia określone wymagania
- Testy wydajnościowe – oceniają szybkość i skalowalność przy obciążeniu
- Testy bezpieczeństwa – identyfikują potencjalne luki w zabezpieczeniach
- Testy użyteczności – oceniają interfejs i doświadczenia użytkownika
- Testy akceptacyjne – potwierdzają, że produkt działa zgodnie z przeznaczeniem dla użytkowników końcowych
Nowoczesne zespoły QA często korzystają z narzędzi takich jak Selenium, Cypress czy Playwright, aby automatyzować przypadki testowe i wcześniej wykrywać problemy. Jako PM masz za zadanie pomóc w przeglądzie kryteriów akceptacji, wskazywać luki w UX i współpracować z zespołem inżynieryjnym, aby szybko nadawać priorytety problemom — zwłaszcza jeśli błąd lub blokada zagraża wydaniu.
6. Wdrożenie
Wdrożenie to moment prawdy — jednak w nowoczesnych zespołach chodzi w mniejszym stopniu o jedno duże uruchomienie, a w większym o kontrolowane, ciągłe dostarczanie. Niezależnie od tego, czy jest to poprawka awaryjna, niewielka aktualizacja czy duże wydanie, nacisk kładzie się tutaj na stabilność, widoczność i bezpieczeństwo wycofywania zmian.
Większość zespołów korzysta z potoków CI/CD (takich jak GitHub Actions, Bitbucket Pipelines czy CircleCI), aby automatyzować proces kompilacji i wdrażania. Wdrożenia mogą odbywać się stopniowo za pomocą przełączników funkcji, środowisk etapowych lub przełączników zależnych od regionu. Narzędzia takie jak LaunchDarkly czy ConfigCat sprawiają, że proces ten jest bezpieczniejszy i bardziej elastyczny.
Jako PM to moment, w którym pozostajesz blisko tego, co właśnie trafia do użytkowników. Koordynuj działania z zespołami CX, wsparcia i marketingu. Śledź adopcję. A jeśli coś pójdzie nie tak, pomóż zespołowi szybko i kontekstowo zareagować — bez paniki.
Jeśli tworzysz zupełnie nowe oprogramowanie, możesz dowiedzieć się więcej o różnych etapach cyklu życia wydania oprogramowania (SRLC).
Chcesz dokładniej przyjrzeć się planowaniu wdrożenia, komunikacji i mierzeniu sukcesu po premierze? Sprawdź nasz pełny przewodnik po zarządzaniu wydaniami.
7. Utrzymanie
Faza utrzymania jest ostatnim etapem SDLC, jeśli stosujesz kaskadową strukturę procesu tworzenia oprogramowania. Branża zmierza jednak w kierunku bardziej zwinnego podejścia do tworzenia oprogramowania, w którym utrzymanie jest jedynie etapem dalszego doskonalenia.
Na etapie utrzymania użytkownicy mogą znaleźć błędy i usterki, które zostały pominięte we wcześniejszej fazie testów. Błędy te należy rozwiązywać poprzez selekcję błędów, aby zapewnić lepsze doświadczenia użytkownika i utrzymanie użytkowników. W niektórych przypadkach może to prowadzić do powrotu do pierwszego kroku cyklu życia tworzenia oprogramowania.
Zespoły korzystają z narzędzi takich jak Sentry (do śledzenia błędów), Datadog lub New Relic (do monitorowania wydajności systemu) oraz Mixpanel lub Amplitude (do analizy zachowań użytkowników). Zgłoszenia do zespołu wsparcia, ankiety NPS i narzędzia do zbierania opinii w aplikacji, takie jak Delighted lub Pendo, również ujawniają powtarzające się problemy z UX, które nie były oczywiste podczas testów.
Studium przypadku: Duolingo
Problem: Popularna platforma do nauki języków Duolingo słynie ze skutecznego wykorzystania grywalizacji do angażowania użytkowników. W fazie utrzymania zespół produktowy Duolingo zauważył, że choć wielu użytkowników początkowo wykazywało entuzjazm, po kilku pierwszych lekcjach następował wyraźny spadek zaangażowania. Spadek ten wskazywał, że produkt nie podtrzymywał długoterminowego zainteresowania użytkowników.
Rozwiązanie: Aby temu zaradzić, Duolingo wprowadziło funkcje takie jak „Serie”, które nagradzają kolejne dni nauki, „Lingoty” jako wirtualną walutę do kupowania przedmiotów w aplikacji oraz „Rankingi”, które wzmacniają poczucie wspólnoty i rywalizacji między użytkownikami.
Rezultat: Udoskonalenia te doprowadziły do znacznego wzrostu utrzymania i zaangażowania użytkowników, ponieważ osoby uczące się miały teraz jasne zachęty oraz bardziej interaktywne doświadczenie nauki.
Jako PM masz szansę dostrzec wzorce: Które błędy powodują największe trudności? Jakie opinie pojawiają się w różnych zespołach? Gdzie zachowania użytkowników odbiegają od oczekiwań? Utrzymanie nie jest końcem cyklu — to sygnał wskazujący, co naprawić, co rozwijać i co budować w następnej kolejności.
Fazy SDLC mogą również rozpocząć się ponownie w przypadku dowolnych nowych funkcji, które chcesz dodać w następnym wydaniu/aktualizacji.
SDLC i bezpieczeństwo
Nie powinno dziwić, że bezpieczeństwo staje się coraz większym problemem w świecie oprogramowania. Wbudowanie bezpieczeństwa w produkt programistyczny jest samo w sobie projektem, dlatego działania te są zazwyczaj zintegrowane z cyklem życia tworzenia oprogramowania.
Jak zintegrować bezpieczeństwo z SDLC?
SDLC integruje bezpieczeństwo za pośrednictwem DevSecOps, które nie jest odrębnym etapem, lecz ciągłym procesem.
DevSecOps, rozszerzenie DevOps, obejmuje kontrole bezpieczeństwa na każdym etapie SDLC. Działania te obejmują przegląd kodu, analizę architektury, testy penetracyjne i automatyczne wykrywanie zagrożeń. Narzędzia są zintegrowane ze środowiskami IDE, repozytoriami kodu i serwerami kompilacji.
Jak zintegrować DevSecOps z SDLC?
1. Planowanie i analiza wymagań
- Zidentyfikuj wymagania dotyczące bezpieczeństwa.
- Wybierz środki bezpieczeństwa przeciwdziałające zagrożeniom i podatnościom.
2. Projektowanie architektury
- Zastosuj zasady bezpiecznego projektowania.
- Przeprowadź modelowanie zagrożeń, kontrolę dostępu, szyfrowanie i analizę ryzyka.
3. Tworzenie i testowanie oprogramowania
- Przeprowadzaj przeglądy kodu pod kątem zgodności ze standardami.
- Wykonuj testy bezpieczeństwa, takie jak testy penetracyjne.
4. Wdrożenie
- Korzystaj ze zautomatyzowanych narzędzi DevSecOps.
- Skonfiguruj zapory sieciowe, mechanizmy kontroli dostępu i ustawienia bezpieczeństwa.
5. Utrzymanie
- Stale monitoruj podatności.
- Aktualizuj oprogramowanie za pomocą poprawek bezpieczeństwa.
Popularne modele SDLC
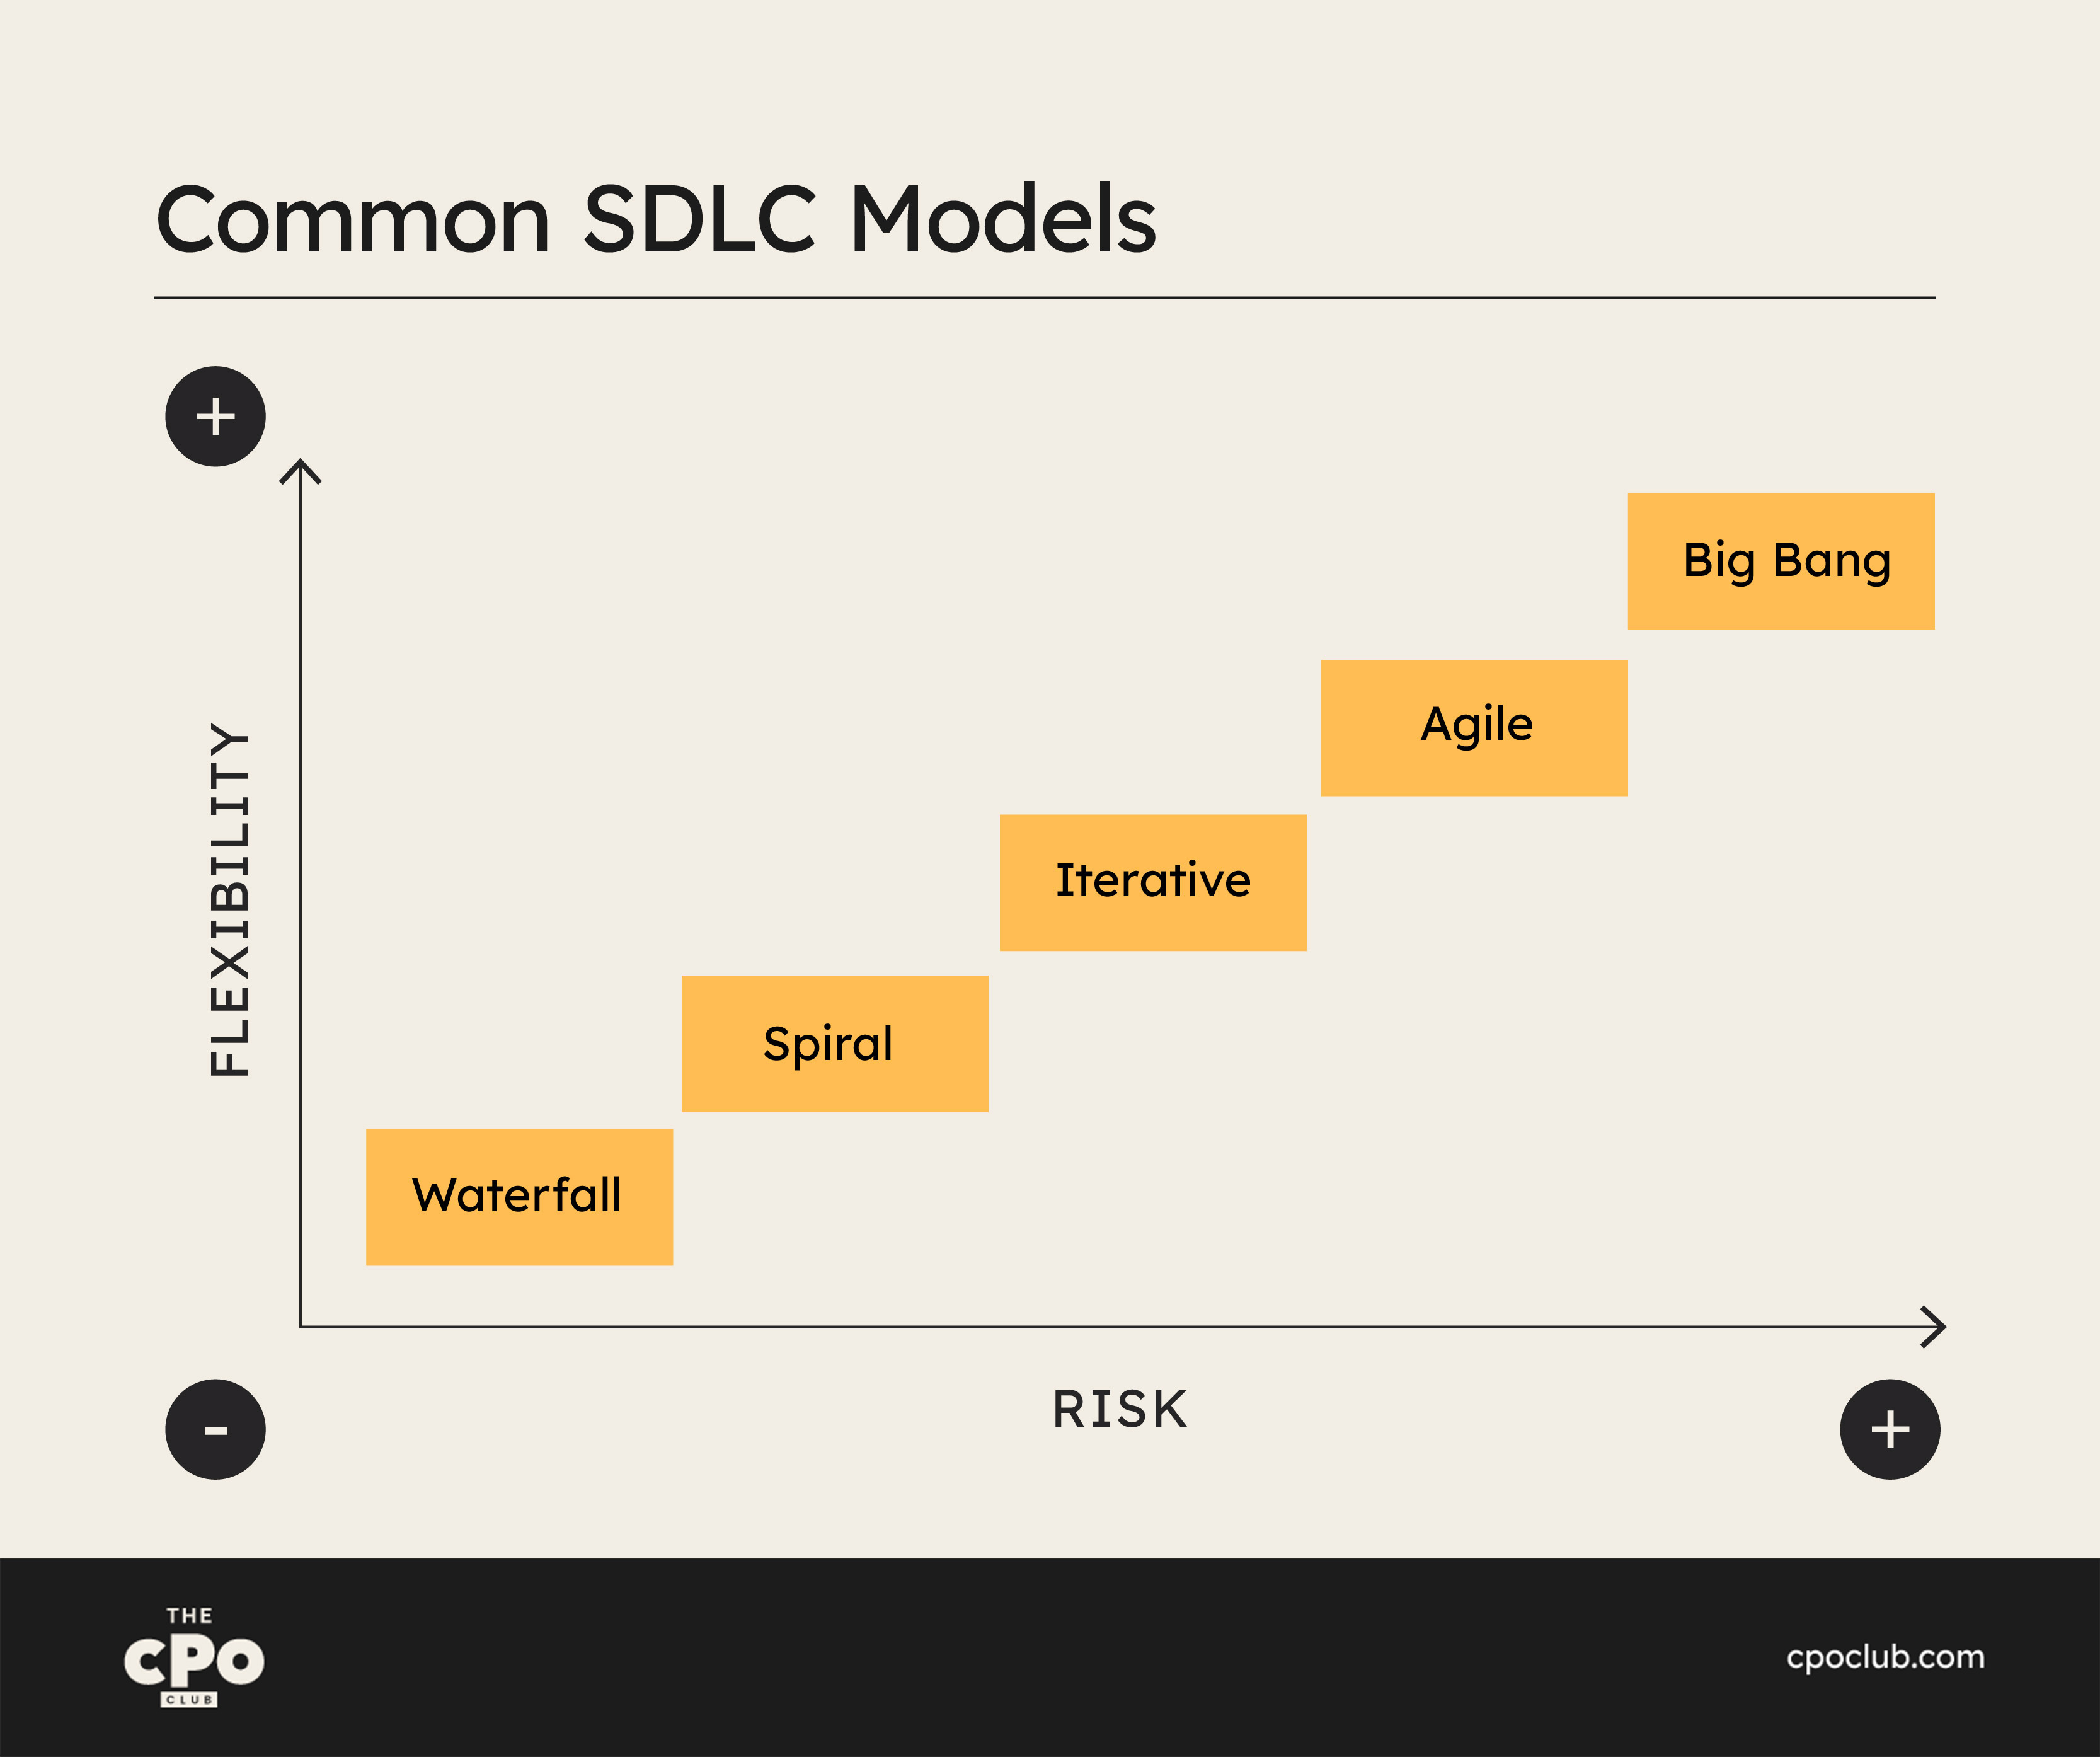
W tworzeniu oprogramowania istnieją różne struktury, czyli „modele”, cyklu życia oprogramowania (SDLC), które organizują proces tworzenia na różne sposoby. Modele te pomagają organizacjom wdrażać SDLC w uporządkowany sposób. Oto niektóre z najczęściej stosowanych modeli cyklu życia oprogramowania.
1. Model zwinny
Model ten dzieli fazy SDLC na kilka cykli tworzenia, w których zespół dostarcza w każdym cyklu niewielkie, przyrostowe zmiany w oprogramowaniu. Metodyka zwinna jest bardzo wydajna, a szybkie cykle tworzenia pomagają zespołom wcześnie identyfikować problemy, jednak nadmierne poleganie na informacjach zwrotnych od klientów i tworzeniu skoncentrowanym na kliencie może prowadzić do nadmiernych zmian zakresu lub zakończenia projektu. Model ten najlepiej sprawdza się w projektach tworzenia oprogramowania, które wymagają elastyczności i zdolności do przystosowywania się do zmian w czasie.
2. Model kaskadowy
Model ten układa wszystkie fazy sekwencyjnie, przy czym każda kolejna faza zależy od wyniku poprzedniej. Zapewnia strukturę zarządzania projektem, ale po zakończeniu fazy pozostaje niewiele miejsca na zmiany, dlatego najlepiej sprawdza się w małych, dobrze zdefiniowanych projektach.
3. Model iteracyjny
W tym modelu zespół rozpoczyna tworzenie od niewielkiego zestawu wymagań i iteracyjnie udoskonala kolejne wersje, aż oprogramowanie będzie gotowe do wdrożenia produkcyjnego. Zarządzanie ryzykiem jest łatwe, ale powtarzające się cykle mogą prowadzić do zmiany zakresu i niedoszacowania zasobów. Model ten najlepiej sprawdza się w projektach, których wymagania wymagają dużej elastyczności i które dysponują zasobami potrzebnymi do obsługi wielu iteracji.
4. Model spiralny
Model ten łączy powtarzające się cykle modelu iteracyjnego z liniowym przepływem modelu kaskadowego, aby nadać priorytet analizie ryzyka. Najlepiej sprawdza się w złożonych projektach z częstymi zmianami, ale może być kosztowny w przypadku mniejszych projektów.
5. Model wielkiego wybuchu
Model wielkiego wybuchu to wyjątkowe podejście, w którym deweloperzy od razu przystępują do kodowania bez większego planowania. Oznacza to, że wymagania są wdrażane w miarę ich pojawiania się, bez jakiegokolwiek przejrzystego planu działania. Jeśli potrzebne są zmiany, może to wymagać całkowitego przebudowania oprogramowania.
Chociaż model ten nie sprawdza się dobrze w przypadku większych projektów, najlepiej nadaje się do projektów akademickich lub ćwiczeniowych, a także mniejszych projektów realizowanych przez jednego lub dwóch deweloperów. Zasadniczo jest to model, który dobrze działa wtedy, gdy wymagania nie są dobrze zrozumiane i nie wyznaczono jeszcze daty wydania.
Jaki jest ogólnie najlepszy model SDLC?
Jak widać powyżej, najlepszy model SDLC zależy w dużej mierze od wyjątkowych uwarunkowań Twojej organizacji. Obecnie najpopularniejszym modelem jest jednak model zwinny. Większość organizacji preferuje model zwinny, ponieważ kładzie on nacisk na szybką i częstą iterację, co pozwala zespołom tworzącym oprogramowanie szybko dostosowywać funkcje produktu do najbardziej aktualnych wyników badań użytkowników i informacji zwrotnych od klientów.
SDLC a inne metodyki zarządzania cyklem życia
Jak być może wiesz, SDLC nie jest jedynym procesem zarządzania cyklem życia w glosariuszu terminów związanych z zarządzaniem produktem. Oto kilka podobnych terminów oraz różnice między nimi a SDLC:
SDLC a ALM (zarządzanie cyklem życia aplikacji)
ALM to termin opisujący tworzenie i utrzymanie aplikacji, od opracowania pomysłu przez projektowanie, tworzenie, testowanie, wdrożenie produkcyjne i wsparcie aż po zakończenie jej użytkowania. Brzmi bardzo podobnie do SDLC? Na pierwszy rzut oka mogą wydawać się podobne, ale najważniejsze różnice obejmują:
- SDLC koncentruje się na fazie tworzenia aplikacji, podczas gdy ALM przyjmuje bardziej kompleksowe podejście, obejmujące cały cykl życia aplikacji.
- Wiele narzędzi ALM, procesów i zespołów musi współpracować, aby zarządzać różnymi etapami życia aplikacji, w tym jej tworzeniem.
- W cyklu życia aplikacji może występować wiele cykli SDLC, które mieszczą się w ramach większej struktury ALM.
SDLC a cykl życia tworzenia systemów
Czasami ludzie używają terminu SDLC w odniesieniu do cyklu życia tworzenia systemów, czyli procesu planowania i tworzenia systemu informatycznego. System ten zazwyczaj składa się z wielu współpracujących ze sobą komponentów sprzętowych i programowych, które służą do wykonywania złożonych funkcji.
Jaka jest więc różnica?
- SDLC obejmuje wyłącznie rozwój i testowanie komponentów oprogramowania
- Rozwój systemów to szerszy proces, który obejmuje konfigurację i zarządzanie sprzętem, oprogramowaniem, ludźmi oraz procesami niezbędnymi do stworzenia kompletnego systemu.
- Podczas gdy SDLC koncentruje się wyłącznie na produkcie programistycznym, rozwój systemów może obejmować takie zadania jak szkolenia organizacyjne i zarządzanie zmianą, które niekoniecznie są częścią rozwoju oprogramowania.
More Articles
SDLC a STLC (cykl życia testowania oprogramowania)
Być może słyszałeś również o cyklu życia testowania oprogramowania (STLC). STLC odnosi się do zestawu działań, które zapewniają jakość oprogramowania poprzez wykrywanie błędów i defektów przed wydaniem produktu. Obejmuje fazy podobne do SDLC, ale z innymi celami i rezultatami.
Istnieje kilka kluczowych różnic między SDLC a STLC, takich jak:
- SDLC koncentruje się na tworzeniu oprogramowania, podczas gdy STLC koncentruje się na testowaniu oprogramowania.
- Celem SDLC jest stworzenie produktu programistycznego spełniającego wymagania użytkownika, podczas gdy celem STLC jest zapewnienie, że oprogramowanie jest wolne od błędów i niezawodne.
- SDLC składa się z różnych faz, takich jak planowanie, projektowanie, kodowanie, testowanie i wdrażanie, podczas gdy STLC obejmuje inne fazy, takie jak planowanie testów, opracowywanie przypadków testowych, wykonywanie testów i zamknięcie testów.
SDLC a DevOps
Kolejnym modnym hasłem w branży tworzenia oprogramowania jest DevOps. DevOps to zestaw praktyk łączących tworzenie oprogramowania (Dev) i operacje IT (Ops), aby umożliwić szybsze i częstsze dostarczanie oprogramowania. Obejmuje współpracę, automatyzację i monitorowanie w całym cyklu życia tworzenia oprogramowania.
Oto różnice między SDLC a DevOps:
- SDLC to metodyka zarządzania tworzeniem oprogramowania, podczas gdy DevOps to zmiana kulturowa promująca współpracę między zespołami programistycznymi i operacyjnymi.
- SDLC koncentruje się na dostarczaniu oprogramowania spełniającego wymagania użytkownika, podczas gdy DevOps koncentruje się na dostarczaniu oprogramowania spełniającego cele biznesowe.
- SDLC obejmuje różne fazy, takie jak planowanie, projektowanie, kodowanie, testowanie i wdrażanie, podczas gdy DevOps obejmuje ciągłą integrację, ciągłe dostarczanie i ciągłe monitorowanie.
SDLC a PDLC (cykl życia rozwoju produktu)
Cykl życia rozwoju produktu (PDLC) to kompleksowy proces obejmujący cały cykl życia produktu — od opracowania pomysłu po wycofanie produktu. Obejmuje planowanie produktu, badania rynku, projektowanie produktu, rozwój, testowanie, wprowadzenie na rynek, marketing i wsparcie.
Oto kilka kluczowych różnic między SDLC a PDLC:
- SDLC koncentruje się na tworzeniu oprogramowania, podczas gdy PDLC koncentruje się na rozwoju produktu.
- SDLC składa się z różnych faz, takich jak planowanie, projektowanie, kodowanie, testowanie i wdrażanie, podczas gdy PDLC obejmuje dodatkowe fazy, takie jak badania rynku, planowanie produktu i marketing.
- Celem SDLC jest stworzenie oprogramowania spełniającego wymagania użytkownika, podczas gdy celem PDLC jest stworzenie produktu odpowiadającego potrzebom rynku i generującego przychody.
SDLC a SRLC (cykl życia wydania oprogramowania)
Cykl życia wydania oprogramowania (SRLC) to proces koncentrujący się na planowaniu, tworzeniu, testowaniu, wdrażaniu i utrzymywaniu wydań oprogramowania. Obejmuje przygotowanie wydania, jego rozwój i testowanie, wdrożenie oraz monitorowanie po wydaniu.
Oto kilka kluczowych różnic między SDLC a SRLC:
- SDLC koncentruje się na tworzeniu oprogramowania, podczas gdy SRLC koncentruje się na zarządzaniu wydaniami oprogramowania.
- SDLC składa się z różnych faz, takich jak planowanie, projektowanie, kodowanie, testowanie i wdrażanie, podczas gdy SRLC obejmuje dodatkowe działania, takie jak planowanie wydań, przygotowanie wydań, wdrażanie i monitorowanie.
- Celem SDLC jest stworzenie oprogramowania spełniającego wymagania użytkownika, podczas gdy celem SRLC jest zapewnienie sprawnego i niezawodnego dostarczania wydań oprogramowania.
Co dalej?
To tylko podstawy cyklu życia tworzenia oprogramowania (SDLC); aby uzyskać więcej informacji na temat tworzenia nowych produktów i wysokiej jakości oprogramowania, zapoznaj się z naszym zestawieniem najlepszych książek o rozwoju produktu dostępnych na rynku.
Nie zapomnij zapisać się do naszego newslettera, aby otrzymywać więcej materiałów i poradników dotyczących zarządzania produktem, a także najnowsze podcasty, wywiady i inne spostrzeżenia liderów oraz ekspertów z branży.